


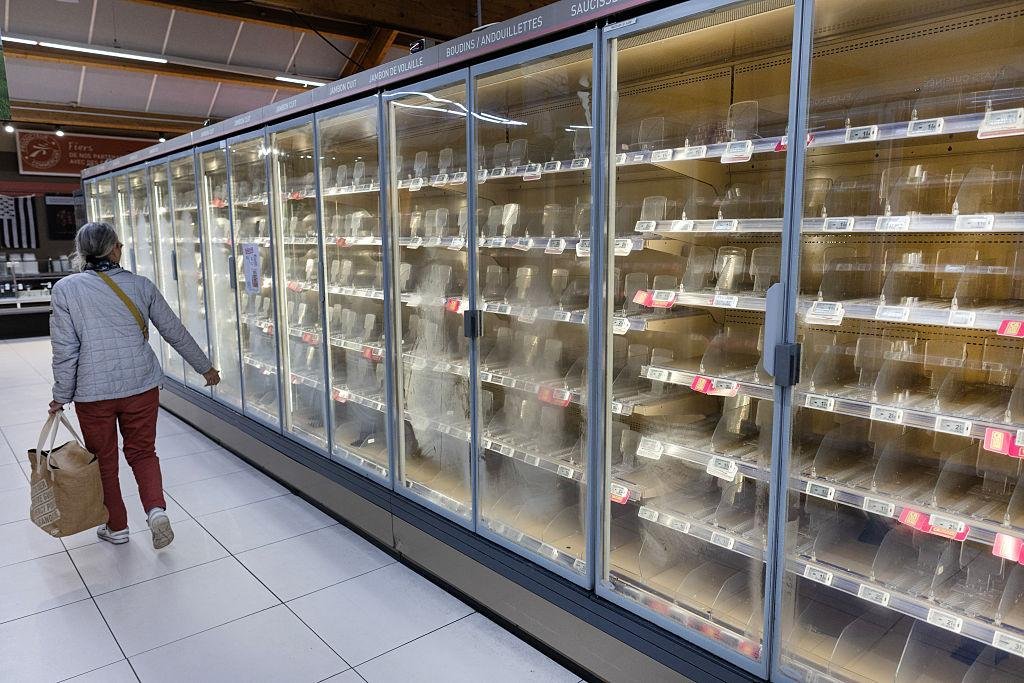
Supermercados de distintos países europeos tuvieron que retirar alimentos después de que atacantes manipularan a distancia sus sistemas de refrigeración. Es el segundo episodio de este tipo en tres semanas y las investigaciones apuntan a equipos antiguos, conexiones poco protegidas y controles digitales expuestos a internet.
Durante la madrugada del lunes 2 de noviembre, supermercados de distintos países europeos descubrieron que sus refrigeradores y congeladores habían dejado de funcionar correctamente. En algunos establecimientos, los sistemas de control fueron manipulados a distancia para activar el modo de descongelación o elevar las temperaturas hasta 50 grados Celsius, lo que obligó a retirar y desechar productos que habían perdido la cadena de frío.
Los incidentes se extendieron por establecimientos de Bélgica, Suecia, Luxemburgo, Países Bajos, Irlanda, Estonia, Finlandia, Italia y Portugal. Algunas cadenas confirmaron haber sufrido ciberataques, mientras otras reportaron fallas informáticas relacionadas con sus equipos de refrigeración.
Lo ocurrido recuerda a un ataque similar registrado apenas tres semanas antes en Francia, donde cientos de supermercados resultaron afectados y las pérdidas alcanzaron millones de euros. La repetición de estos incidentes ha puesto bajo la lupa la seguridad de los sistemas digitales que controlan equipos físicos utilizados diariamente en comercios e instalaciones industriales.
Supermercados de varios países quedaron con refrigeradores fuera de control
En Suecia, una tienda de la cadena ICA ubicada en Sjöbo informó que sus refrigeradores y congeladores habían sido intervenidos durante la noche y configurados para alcanzar los 50 grados Celsius. El establecimiento tuvo que retirar alimentos que ya no podían conservarse de forma segura.
La cadena Coop también reportó problemas en varios de sus establecimientos suecos. ICA confirmó afectaciones en un número limitado de tiendas, aunque señaló que todavía no podía determinar si todos los incidentes respondían a un ciberataque.
Bélgica fue uno de los países con más establecimientos afectados. Carrefour informó que alrededor de 15 de sus 700 tiendas registraron problemas, mientras Delhaize reportó fallas en varias decenas de sucursales, principalmente en territorio belga y algunas en Luxemburgo.
También se registraron incidentes en establecimientos de otras cadenas, así como en pequeños negocios y comercios especializados en alimentos. En Irlanda, la empresa Musgrave informó que los sistemas de refrigeración de 13 supermercados SuperValu resultaron afectados, por lo que se retiraron productos frescos y congelados de manera preventiva.
Las consecuencias variaron según el establecimiento. Algunas tiendas lograron mantener abiertas sus puertas con una oferta reducida de productos, mientras otras tuvieron que desechar alimentos y recurrir a técnicos para recuperar el control de los sistemas.
El problema no afectó necesariamente toda la operación de las cadenas. Delhaize, por ejemplo, indicó que sus centros de distribución y entregas continuaron funcionando con normalidad pese a las incidencias en las tiendas.
Francia sufrió un ataque similar apenas tres semanas antes
El antecedente más importante ocurrió durante la noche del 11 al 12 de octubre, cuando los sistemas de refrigeración de cientos de supermercados franceses fueron manipulados a distancia.
Entre los establecimientos afectados estuvieron tiendas de Intermarché, Netto, Coopérative U, Carrefour, E.Leclerc y Monoprix. Los atacantes alteraron los controles de refrigeración y provocaron que numerosos equipos dejaran de conservar los alimentos a temperaturas seguras.
En algunos casos, las temperaturas alcanzaron niveles extremadamente elevados y se reportaron incluso incendios relacionados con los equipos afectados. La Fiscalía de París abrió una investigación por el ciberataque, mientras las empresas comenzaron a evaluar pérdidas económicas que podrían ascender a decenas de millones de euros.
La nueva ola de incidentes presenta similitudes con lo ocurrido en Francia, especialmente por la manipulación remota de controles digitales que regulan la temperatura. Sin embargo, todavía no se ha determinado si ambos episodios fueron ejecutados por los mismos responsables.
Danfoss y los sistemas antiguos, en el centro del problema
Uno de los principales elementos que conecta ambos episodios es el uso de sistemas de control remoto fabricados por Danfoss, una empresa danesa especializada en tecnologías de refrigeración y automatización.
Estos dispositivos permiten que supermercados y técnicos supervisen temperaturas, detecten fallas y realicen ajustes sin estar físicamente frente a los equipos. Sin embargo, también pueden quedar expuestos cuando se conectan a internet sin suficientes medidas de protección o continúan funcionando con versiones antiguas de software.
Después del ataque de octubre en Francia, Danfoss advirtió a sus clientes sobre los riesgos de mantener determinados controles accesibles desde redes públicas y recomendó desconectarlos de internet o restringir su acceso mediante conexiones seguras.
Pese a esas advertencias, algunos establecimientos todavía utilizaban equipos sin las medidas de protección recomendadas cuando ocurrieron los nuevos incidentes.
En Bélgica, la empresa Sabcobel, encargada de instalar y mantener sistemas de refrigeración para distintos comercios, explicó que había comenzado a reforzar la seguridad de sus instalaciones después del ataque francés, pero que una parte de los equipos aún no había sido actualizada.
En Estonia, la cadena Selver reportó afectaciones en un establecimiento que utilizaba un modelo antiguo de control de refrigeración. En Suecia, Coop señaló que las tiendas afectadas operaban con conexiones móviles anteriores a las de su infraestructura modernizada, aunque utilizar una red 4G no significa por sí mismo que un sistema sea inseguro.
Las investigaciones también han identificado dispositivos de otros fabricantes, por lo que todavía no puede atribuirse toda la ola de ataques a una sola empresa o a una vulnerabilidad específica.
Cómo lograron los hackers alterar la temperatura a distancia
A diferencia de los ciberataques más conocidos, que buscan robar información o bloquear computadoras para exigir un rescate, estos incidentes afectaron directamente el funcionamiento de equipos físicos.
Los refrigeradores comerciales modernos utilizan controladores digitales para mantener temperaturas adecuadas, detectar fallas y permitir mantenimiento remoto. Estos sistemas forman parte de lo que se conoce como tecnología operativa, es decir, programas y dispositivos que supervisan procesos del mundo físico.
El problema aparece cuando un controlador queda expuesto a internet sin suficientes restricciones de acceso. Si utiliza contraseñas predeterminadas, software desactualizado o configuraciones vulnerables, un atacante puede intentar ingresar y modificar su funcionamiento desde otro lugar.
En los casos registrados en Europa, la manipulación permitió alterar los controles de temperatura, activar procesos de descongelación o interrumpir el funcionamiento normal de los sistemas.
El resultado fue una afectación directa a la cadena de frío, indispensable para conservar productos como carne, pescado, lácteos y alimentos congelados.
Aunque varios incidentes comparten características, los investigadores todavía no han establecido un único método de acceso para todos los establecimientos afectados. Tampoco está demostrado que una sola vulnerabilidad explique la totalidad de los ataques.
El caso muestra cómo una falla de ciberseguridad puede pasar de una pantalla a consecuencias materiales: alimentos desperdiciados, pérdidas económicas, interrupciones comerciales y riesgos para el funcionamiento de servicios esenciales.
Europa investiga los ataques y revisará sus defensas
La repetición de estos incidentes ha provocado preocupación entre las autoridades europeas, especialmente por sus posibles consecuencias para la cadena de suministro de alimentos.
El comisario europeo de Agricultura y Alimentación, Christophe Hansen, calificó los ataques como un intento deliberado de alterar el suministro alimentario y debilitar la confianza de los consumidores.
La Comisión Europea anunció que revisará la preparación de los establecimientos y las medidas de protección existentes frente a este tipo de amenazas. En distintos países también se han iniciado investigaciones y evaluaciones de los sistemas afectados.
Hasta ahora, ningún grupo ha reivindicado públicamente la responsabilidad por los ataques de octubre y noviembre. Tampoco se ha identificado oficialmente a sus autores ni se ha establecido si ambos episodios responden a una misma operación.
Las empresas de refrigeración y los especialistas en ciberseguridad han recomendado restringir el acceso remoto a los equipos, actualizar el software cuando existan versiones seguras, eliminar contraseñas predeterminadas y evitar que los sistemas industriales permanezcan expuestos directamente a internet.
La investigación deberá esclarecer cómo se consiguió el acceso a los controladores, quién estuvo detrás de los incidentes y por qué numerosos establecimientos seguían utilizando equipos vulnerables después de las primeras advertencias.
Los ataques han dejado una lección que va más allá de los supermercados: cuando los sistemas digitales controlan procesos físicos, una brecha de seguridad informática puede terminar afectando actividades cotidianas tan básicas como mantener los alimentos refrigerados.
Preguntas frecuentes
¿Qué pasó con los refrigeradores de supermercados en Europa?
Atacantes alteraron a distancia los controles de refrigeración en distintos establecimientos europeos. Algunos equipos elevaron su temperatura hasta 50 grados Celsius, lo que obligó a retirar alimentos.
¿En qué países ocurrió el ciberataque?
Se reportaron afectaciones en Bélgica, Suecia, Luxemburgo, Países Bajos, Irlanda, Estonia, Finlandia, Italia y Portugal durante el 2 de noviembre de 2026.
¿Cómo pueden hackear un refrigerador de supermercado?
Algunos equipos comerciales utilizan sistemas de control remoto conectados a redes. Si sus accesos no están protegidos adecuadamente, pueden ser intervenidos para modificar temperaturas o alterar su funcionamiento.
¿Quién estuvo detrás de los ataques?
Hasta el corte del 3 de noviembre no se había identificado oficialmente a los responsables ni se había demostrado que los ataques de octubre y noviembre fueran realizados por el mismo grupo.
¿Qué relación tiene Danfoss con los ciberataques?
Algunos establecimientos afectados utilizaban controles de refrigeración de Danfoss. La empresa había recomendado reforzar las conexiones y restricciones de acceso después de los ataques registrados en Francia.
